
泄露个人信息的主体是政府机关时,责任不是“内部处理”就能了事:个人信息保护法把国家机关处理个人信息的活动直接纳入适用范围,要求其在法定职责范围内依法处理;违法处理的,责令改正、追究直接责任人员,造成损害的还要承担损害赔偿责任。也就是说,“政府泄密”存在民事赔偿、行政追责、刑事追责三个层次,缺一不可。
一、国家机关处理个人信息的特别规则
个人信息保护法设专节规范国家机关:
法条依据
- 《中华人民共和国个人信息保护法》第三十三条国家机关处理个人信息的活动,适用本法;本节有特别规定的,适用本节规定。
法条依据
- 《中华人民共和国个人信息保护法》第三十四条国家机关为履行法定职责处理个人信息,应当依照法律、行政法规规定的权限、程序进行,不得超出履行法定职责所必需的范围和限度。
这两条画出三条边界:目的边界——为履行法定职责而处理,不能挪作他用(如把办事登记的信息拿去商业推广);范围边界——限于必需的范围和限度,能不收集的不收集;程序边界——按法定权限和程序,内部查询、调阅、共享都要有制度依据。“上级要查个资料”式的口头调取,本身就是违规处理。
还有一条存储红线:
法条依据
- 《中华人民共和国个人信息保护法》第三十六条国家机关处理的个人信息应当在中华人民共和国境内存储;确需向境外提供的,应当进行安全评估。安全评估可以要求有关部门提供支持与协助。
二、泄露之后的责任怎么落
首先是行政与内部追责:
法条依据
- 《中华人民共和国个人信息保护法》第六十八条国家机关不履行本法规定的个人信息保护义务的,由其上级机关或者履行个人信息保护职责的部门责令改正;对直接负责的主管人员和其他直接责任人员依法给予处分。履行个人信息保护职责的部门的工作人员玩忽职守、滥用职权、徇私舞弊,尚不构成犯罪的,依法给予处分。
其次是民事赔偿,适用过错推定——这是对个人最有利的设计:
法条依据
- 《中华人民共和国个人信息保护法》第六十九条处理个人信息侵害个人信息权益造成损害,个人信息处理者不能证明自己没有过错的,应当承担损害赔偿等侵权责任。前款规定的损害赔偿责任按照个人因此受到的损失或者个人信息处理者因此获得的利益确定;个人因此受到的损失和个人信息处理者因此获得的利益难以确定的,根据实际情况确定赔偿数额。
解读三句话:你不需要证明对方有过错,机关要自证无过错;赔偿数额按“你的损失”或“它的获利”确定,都难确定时法院按实际情况酌定;被告是机关时,责任的承担主体是机关本身,内部再向责任人追偿是机关的事。损失难以量化的,泄露造成的骚扰、诈骗风险及维权支出都可以作为酌定因素。与企业泄露的索赔对比,见个人信息被平台泄露,可以索赔吗?。
三、维权四步走
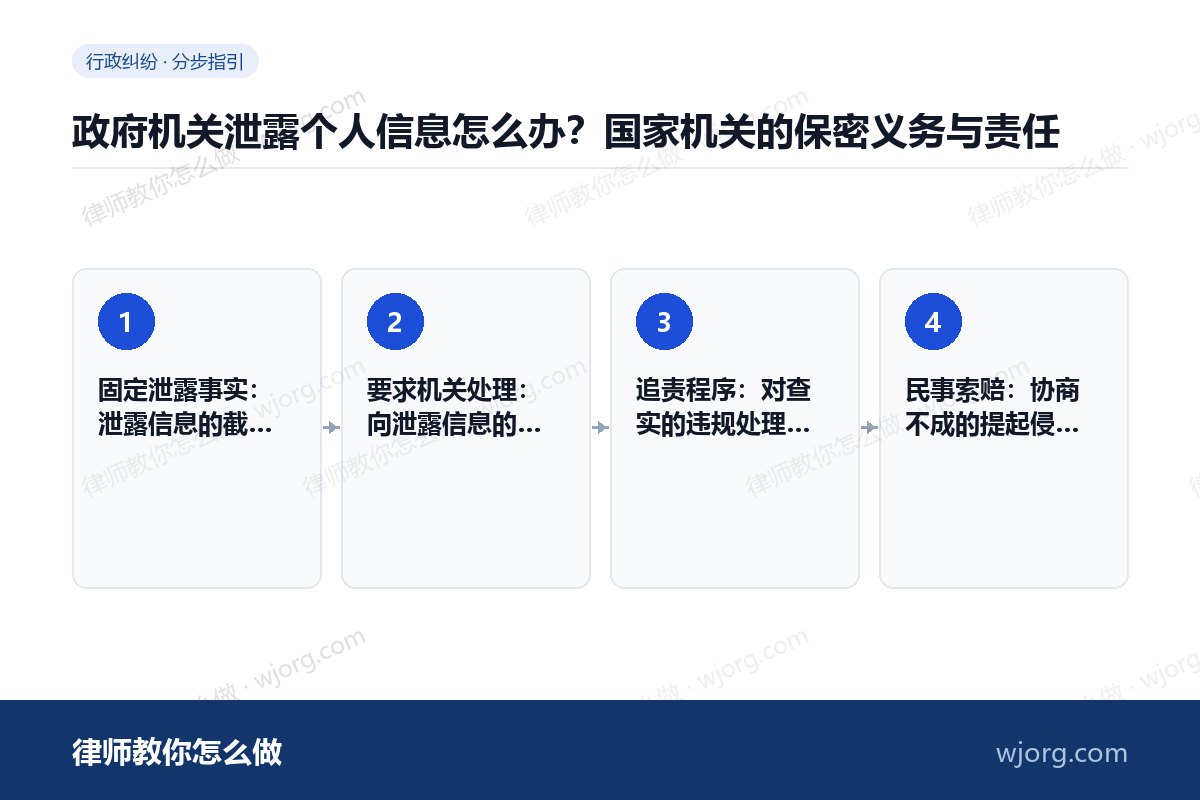
跟着做
1
固定泄露事实:泄露信息的截图、接收到的骚扰记录、诈骗电话录音,标注时间来源;能定位到哪次办事、哪个系统泄露的更好。
2
要求机关处理:向泄露信息的机关书面要求查明、更正、删除,并向其上级机关或网信、公安等履行个人信息保护职责的部门举报。
3
追责程序:对查实的违规处理,跟进处分与责令改正的结果;不处理或处理不实的,向上级机关继续举报。
4
民事索赔:协商不成的提起侵权之诉,同时主张删除、停止侵害;机关拒绝或答复不作为的,可一并提起行政诉讼。
四、告政府泄密的两个注意点
- 先查清泄露源:个人信息在网上流转多手,直接指向“某机关泄露”需要证据链——你的信息只在某次办事时提交过、泄露的信息恰好包含该次提交的全部字段,这样的对应关系是最有力的;只有模糊怀疑就起诉,容易败在因果关系上;
- 行政诉讼与民事诉讼的选择:要求机关更正、删除、履职的走行政诉讼;主张损害赔偿的可依第六十九条直接民事起诉,也可在行政程序确认违法后主张国家赔偿。国家赔偿的适用逻辑,见行政诉讼可以要求赔偿吗?。
五、常见误区
- “政府不算个人信息处理者”:第三十三条明确国家机关处理个人信息适用本法,没有豁免;
- “反正查不出是谁泄的”:过错推定之下,机关要自证管理无过错,举证压力在机关一侧;
- “只告那个具体泄露的人”:职务行为的对外责任由机关承担,个人只承担内部处分或刑事责任;
- “泄露了才要管”:超范围收集、强制授权、违规共享同样违法,不必等到实际泄露;
- “报案就没法民事索赔”:刑事报案、行政举报与民事索赔并行不悖,刑事查明的事实还能反哺民事案件。
六、问答
国家机关泄露个人信息的维权要点:边界规则(第三十四、三十六条)定违法性,过错推定(第六十九条)定赔偿责任,追责与索赔并行推进。你的信息能主张哪些权利,见个人信息被泄露,能主张什么。
以上内容为一般性法律知识分享,不构成正式法律意见;具体案件请结合证据情况咨询执业律师。